代理优先的 MCP 服务器,用于操作员控制的 AI 红队
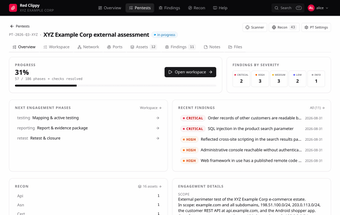
red-clippy,来自CSPF创始人,是一个MCP服务器,将标准LLM转换为主动安全助手,以管理渗透测试参与。它框架资产、发现和证据,以便代理可以参与生命周期任务。该服务器包括教义握手、攻击图输出和工具输出摄取,以协调代理行动。该工具的目标是需要监督的、代理驱动的评估编排的网络安全研究人员、红队成员和渗透测试人员。
你实际上可以用它做什么任务?
该工具将语言模型定位为渗透测试工作流程的主动控制器。它涵盖范围和资产跟踪、观察和证据收集、方法论覆盖、发现管理和攻击图生成。用例包括将扫描仪输出聚合到单一上下文中,生成结构化证据集,以及维护可追溯的参与记录。它的职责跨越渗透测试生命周期,而不仅仅是一次性的报告任务,因此操作员可以集中来自多个工具的工件。
代理生成的输出有多准确和规范?
模型上下文协议握手在会话开始时提供红队指令文档,为代理提供操作原则和上下文感知的指令。该结构通过将输出映射到跟踪的方法论覆盖和发现格式来限制代理决策,这有助于使机器生成的工件更容易验证。原则减少了自由形式的响应,但生成的发现仍需在任何正式报告之前进行人工验证。
它需要什么输入和环境?
该工具需要一个与MCP兼容的客户端,例如Claude Desktop,以及一个由安全操作员控制的本地环境,默认端口为:7337。它从外部扫描仪和分析工具中摄取输出,并为代理处理组织这些数据。部署假设本地执行和操作员控制;服务器设计为接受结构化工具输出,而不是来自公共来源的原始、未经审计的输入。
什么操作限制和安全预防措施重要?
该项目并未针对公共曝光进行加固,旨在运行在操作员控制的机器上,因此托管选择决定了操作风险。代理生成的操作和工件最好视为需要人工审核的草稿项。社区讨论出现在GitHub和Kitploit上,这表明了兴趣,但采用者应在依赖该工具进行高风险参与之前,规划治理、证据验证和监督工作流程。
谁应该采用它以及何时
该工具适合准备将机器生成的工件视为严谨审查流程输入的安全团队,并在代理操作周围实施治理。它不适合寻求无干预、云托管自动化的团队或缺乏正式测试监督的组织。当团队在将发现转入补救或正式报告之前结合操作员监督、证据验证和人工签字时,采用该工具会带来回报。这一选择奖励治理和操作员纪律。